
Advanced Bug Bounty Secrets| Web Hacking|Penetration testing – 56.50 GB
ما ستتعلمه:
استهداف نطاقات مكافآت أخطاء جوجل، وتيك توك، وسويسكوم المحدودة التعرف على المزيد حول Owasp 10 التعرف على أكثر من 200 ثغرة أمنية مختلفة التدرب على جميع سيناريوهات الأهداف الحقيقية الإلمام الكامل بأساليب الاستغلال التمكن من تعداد النطاقات الفرعية بمستوى عالٍ التمكن من استخدام أكثر من 50 أداة في سيناريوهات مختلفة التمكن من استغلال ثغرات المنطق التعرف على معظم سيناريوهات التحكم في الوصول المعطلة التعرف على المزيد حول سيناريوهات ثغرات الدعوة مراجعة شفرة المصدر على github اختراق البروتوكولات بطريقة متقدمة هجمات إلغاء التشفير ثغرات RCE المستوى المتقدم من حقن SQL قراءة وتحليل أكثر من 100 تقرير في جميع أنحاء الدورة حل أكثر من 80 اختبارًا عمليًا من Portswigger و اخترق الصندوق احصل على معظم محتوى EWAPTX
الوصف
هذا المحتوى لأغراض تعليمية فقط، وليس حسام شادي ولا يوديمي مسؤولاً عن إساءة استخدام أي معلومات لاختراق أي شيء.
هذه الدورة مصممة خصيصاً لمن يحتاجون للعمل كمختبري اختراق في الشركات أو صائدي ثغرات أمنية بموافقة وصلاحيات كاملة من الشركات.
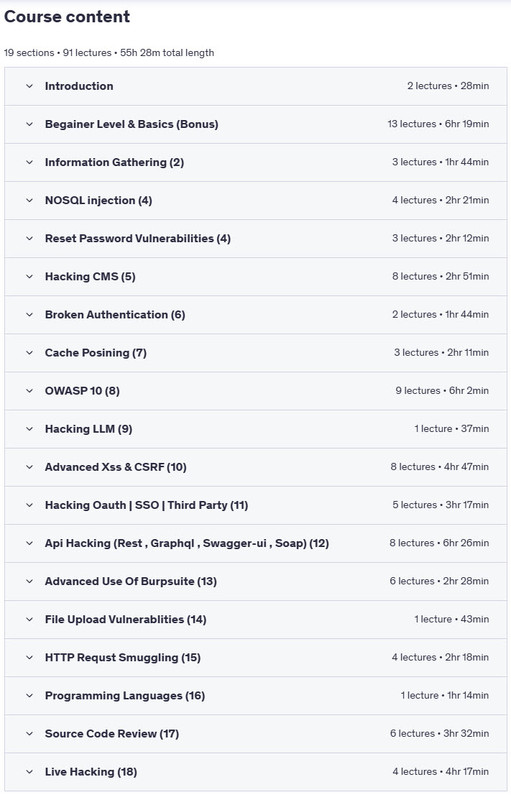
في هذه الدورة، سنستهدف شركات رائدة مثل جوجل وسويس كوم المحدودة. سنتعلم كيفية استغلال الثغرات الأمنية بطرق متقدمة للغاية، وسنتعرف على مراجعة الشيفرة المصدرية وكيفية اكتشاف الثغرات الأمنية الحرجة في العديد من المنصات مثل هاكرون وباج كراود، إلخ. سنكتب تقارير حقيقية ونستخدم أكثر من 50 أداة استغلال، وسنتعرف على Burpsuite وAutorize وBurbsuite Autorepeater. كما سنتعرف على Burpbounty وCollaborator. سنتعرف على المزيد من الثغرات الأمنية المنطقية، ونتجاوز عملية الدفع وشروط السباق بطرق متقدمة للغاية، وسنقرأ أكثر من 10 تقارير عن كل ثغرة أمنية، وسنساعدك على إنشاء وتطوير… ستتعلم في هذه الدورة كيفية اختراق المواقع، حتى لو كانت باستخدام jira أو wordpress أو drupal، وستتعرف على كيفية تحديد الثغرات الأمنية في كل تقنية مثل PHP وJavaScript. ستشرح هذه الدورة محتوى Ewapt بالكامل، مع إضافة سيناريوهات واقعية لكل فكرة وثغرة أمنية، وستتعرف على المزيد حول الثغرات الأمنية وكيفية إنشاء قوالب فعّالة. بعد الحصول على معلومات كاملة حول كل شيء، سنستهدف العديد من البرامج الخارجية مثل Google وSwisscom، ثم سننشئ طريقة فعّالة للإبلاغ عن هذه الثغرات الأمنية وإثبات المفهوم وجميع التفاصيل المتعلقة بالثغرات الأمنية المكتشفة. ستتجاوز هذه الدورة أكثر من 40 ساعة، وبعدها ستتمكن من بدء مهاجمة المواقع وتحقيق أول مكافأة لك، حيث سنتعرف على ما هو مقبول في منصات مثل hackerone وbugcrowd.
لمن هذه الدورة:
هذه الدورة مخصصة لصائدي الثغرات الأمنية، وباحثي الأمن، والمطورين الذين يعرفون الأساسيات ويرغبون في تعلم تقنيات اختراق الويب المتقدمة.
ADERNCDRTEFRBUGETFRSECRETRATREFDBEIC

Password
645587poOLLM12547
you must be registered member to see linkes Register Now